Si has entrado recientemente en la sección de «Salud del Sitio» (Site Health) de tu panel de administración, es muy probable que te hayas encontrado con una recomendación persistente y marcada en amarillo: «Deberías eliminar los plugins inactivos» (o en inglés, su versión original: «You should remove inactive plugins WordPress»). A primera vista, puede parecer una sugerencia menor, casi cosmética. Después de todo, si el plugin está «apagado», ¿qué daño puede hacer?
Como desarrollador Senior de WordPress enfocado en la rentabilidad y seguridad de los sitios web, te aseguro que este aviso es mucho más que una simple limpieza de primavera. Los plugins inactivos representan riesgos de seguridad latentes, sobrecarga innecesaria y lo que llamamos «deuda técnica».
En este artículo, desglosaremos exactamente por qué aparece este error, los riesgos reales que esconde y cómo solucionarlo paso a paso, basándonos en documentación oficial y mi experiencia técnica optimizando sitios de alto tráfico.
¿Qué significa realmente «Deberías eliminar los plugins inactivos»?
WordPress introdujo la herramienta de Salud del Sitio para ayudar a los propietarios de webs a mantener sus instalaciones seguras y rápidas. Cuando ves el mensaje «Deberías eliminar los plugins inactivos», el sistema ha detectado software instalado en tu servidor que actualmente no se está ejecutando en el frontend ni en el backend de tu sitio.
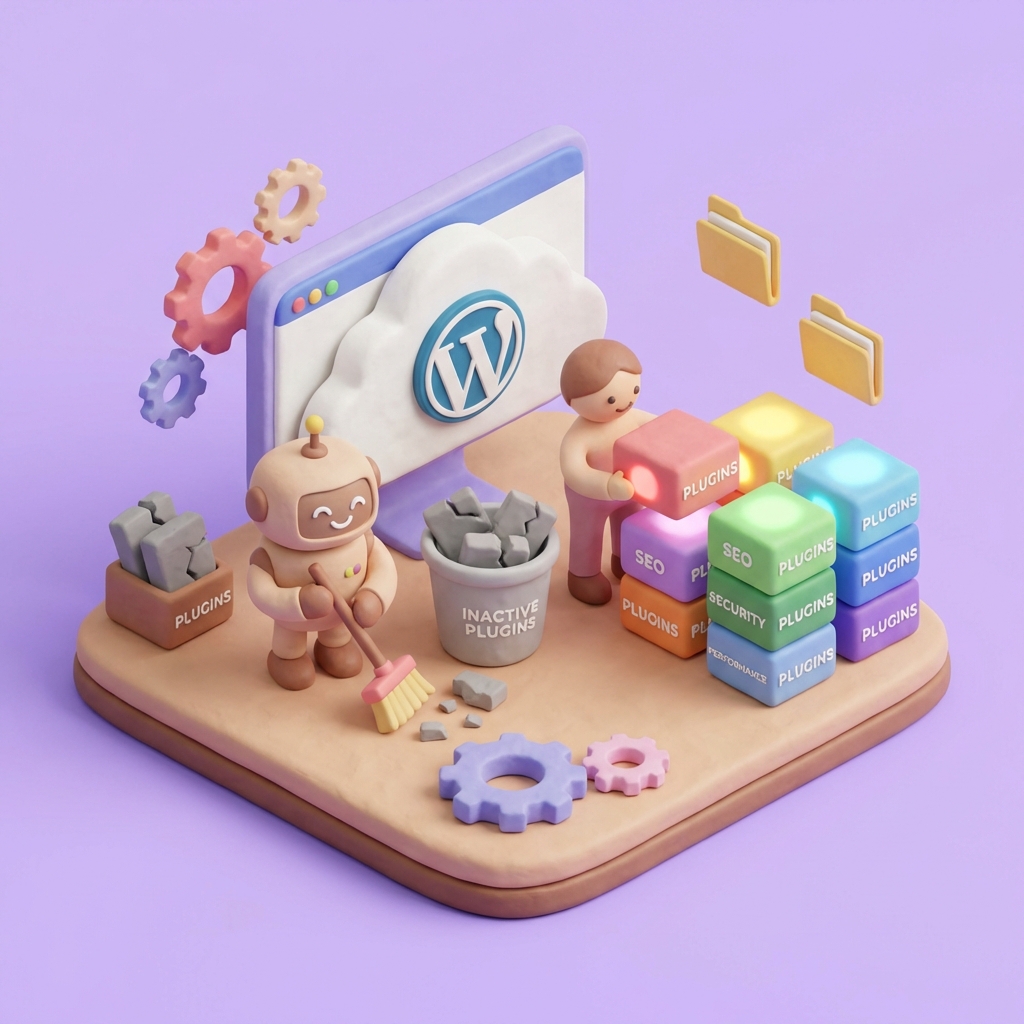
Muchos usuarios caen en la trampa de pensar que «Desactivar» es igual a «Eliminar». No lo es. Al desactivar un plugin, simplemente le dices a la base de datos de WordPress que deje de cargar ese código específico al iniciar la página. Sin embargo, los archivos físicos (PHP, JS, CSS) permanecen en tu servidor.
1. Riesgos de seguridad latentes: El peligro del código ejecutable
La razón principal por la que debes atender este aviso es la seguridad. Existe un mito común: «Si el plugin está inactivo, los hackers no pueden usarlo». En mi experiencia auditando sitios hackeados, esto es absolutamente falso.
Aunque un plugin esté desactivado, sus archivos permanecen en el servidor y constituyen «código ejecutable». Los archivos PHP dentro de la carpeta del plugin pueden ser llamados directamente a través de una petición HTTP si el servidor no está perfectamente configurado para bloquearlo.
Según discusiones técnicas en los foros oficiales, los moderadores advierten que los hackers pueden atacar y ejecutar este código incluso sin que el plugin esté activo. Esto es especialmente crítico si se trata de software antiguo o no actualizado.
El escenario de ataque común
Imagina que instalaste un plugin de formulario hace dos años, lo desactivaste pero no lo borraste. Hoy, se descubre una vulnerabilidad de «Ejecución Remota de Código» (RCE) en esa versión antigua del plugin. Un bot escanea tu web, detecta la carpeta `/wp-content/plugins/plugin-vulnerable/` y ejecuta el script malicioso directamente, ignorando por completo que WordPress lo tiene «desactivado».
2. Impacto técnico en el rendimiento y la base de datos
Más allá de la seguridad, mantener plugins inactivos afecta la salud general de tu infraestructura. No son invisibles para el sistema.
Consumo de espacio y copias de seguridad
Cada archivo cuenta. Los plugins inactivos consumen espacio en disco valioso. En servidores con almacenamiento limitado, esto es un problema obvio. Pero el impacto real se ve en las copias de seguridad.
- Backups más lentos: Tus procesos de copia de seguridad tardarán más tiempo en completarse.
- Restauraciones complejas: Si tu sitio se cae, restaurar una copia de seguridad inflada de 2GB es mucho más lento que una optimizada de 500MB. Cada minuto de inactividad es dinero perdido.
Sobrecarga en las solicitudes (Overhead)
Expertos en seguridad y desarrollo de WordPress señalan que WordPress sigue cargando información sobre estos plugins durante cada solicitud de página. El sistema necesita escanear el directorio de plugins para saber qué está disponible, añadiendo una sobrecarga innecesaria al procesamiento del sitio.
Además, muchos plugins, al instalarse, crean tablas personalizadas en tu base de datos o añaden filas en la tabla `wp_options`. Al solo desactivarlos, esos datos se quedan ahí, ralentizando las consultas a la base de datos (queries) innecesariamente.
3. El factor «Peso Muerto»: Vulnerabilidades por obsolescencia
En el desarrollo web, hablamos a menudo del «Dead Weight» (peso muerto). Esto ocurre frecuentemente cuando instalamos plugins para un propósito único (como un plugin de migración o un regenerador de miniaturas) o para un periodo de prueba, y luego los olvidamos.
Estos plugins se convierten en un riesgo mayor porque, al estar inactivos, dejan de actualizarse. Es natural: si no lo ves funcionando, ignoras el aviso de actualización. Según fuentes de seguridad como Patchstack, estos plugins acumulan vulnerabilidades de seguridad conocidas que los hackers explotan específicamente porque saben que los administradores descuidan su mantenimiento.
4. Dilema de uso futuro: ¿Cuándo mantener un plugin desactivado?
Como desarrollador, entiendo que no todo es blanco o negro. ¿Qué pasa si desactivaste un plugin porque causaba un conflicto momentáneo o porque planeas usarlo la próxima semana?
Existe un matiz importante, especialmente con plugins premium reputados (como WPML o WooCommerce Add-ons) que se planean utilizar próximamente. Si la intención de uso es definitiva, no es estrictamente obligatorio eliminarlos inmediatamente, pero la decisión recae sobre el usuario y su tolerancia al riesgo.
Mi recomendación profesional:
Si estás depurando un error (debugging), está bien tenerlo inactivo por unas horas o días. Pero si el plan es «usarlo quizás en 6 meses», bórralo. Siempre puedes volver a instalar la versión más reciente cuando realmente la necesites. Es preferible solucionar los errores que causan la desactivación en lugar de mantenerlos en pausa indefinida, ya que «Salud del Sitio» seguirá marcándolos como objetivos potenciales.
5. Métodos de detección y eliminación
Para solucionar el aviso «You should remove inactive plugins WordPress», debes identificar qué sobra. Existen dos métodos principales: la interfaz visual y la inspección técnica.
Método A: Vía Panel de WordPress (El método estándar)
Esta es la forma más sencilla y segura para la mayoría de los usuarios:
- Ve a tu panel de administración de WordPress.
- Navega a la sección Plugins > Plugins instalados.
- En la parte superior, verás filtros. Haz clic en el enlace que dice Inactivos.
- Esto filtrará la lista para mostrarte solo aquellos que no están en uso.
- Selecciónalos y elige «Borrar».
Método B: Vía Técnica (FTP/SFTP) para residuos ocultos
A veces, un plugin se borra mal o deja archivos residuales que el panel de WordPress ya no ve, pero que siguen ocupando espacio y siendo un riesgo. Aquí es donde entra la inspección manual.
Puedes inspeccionar manualmente el directorio de tu servidor para encontrar carpetas que no corresponden a los plugins activos.
/public_html/wp-content/plugins/
Pasos para la limpieza vía FTP:
- Conéctate a tu servidor usando un cliente FTP como FileZilla.
- Navega a la carpeta
wp-content/plugins. - Compara la lista de carpetas que ves ahí con la lista de plugins activos en tu panel de WordPress.
- Si ves una carpeta llamada, por ejemplo,
plugin-antiguo-xy sabes que no lo tienes instalado, esa carpeta es un residuo peligroso. - Haz una copia de seguridad de esa carpeta en tu ordenador (por si acaso) y elimínala del servidor.
Cómo realizar una limpieza profunda (Deep Clean)
Eliminar el aviso «You should remove inactive plugins» es el primer paso, pero para optimizar verdaderamente el SEO y la velocidad, sugiero ir un paso más allá.
Limpieza de la Base de Datos
Como mencioné anteriormente, borrar el archivo no siempre borra los datos. Muchos plugins dejan configuraciones «huérfanas» en la tabla wp_options con el atributo autoload = yes. Esto significa que esos datos se cargan en CADA visita, aunque el plugin ya no exista.
Para solucionar esto, puedes utilizar herramientas de optimización de base de datos como WP-Optimize o Advanced Database Cleaner, que pueden escanear tablas huérfanas y datos cron obsoletos.
Conclusión: Menos es más
El mensaje «Deberías eliminar los plugins inactivos» (You should remove inactive plugins) no es una sugerencia trivial de WordPress; es una directriz de seguridad fundamental. En mi trabajo diario optimizando sitios para clientes, la regla de oro es el minimalismo digital: ten solo lo que usas.
Mantener plugins inactivos es como dejar las ventanas de tu casa abiertas solo porque «nadie está entrando en este momento». Es una invitación innecesaria a problemas de seguridad y rendimiento.
Resumen de acciones a tomar hoy:
- Revisa la pestaña «Inactivos» en tu panel de plugins.
- Elimina todo lo que no sea esencial para el funcionamiento actual de tu web.
- Si tienes dudas sobre un plugin premium, descarga la última versión a tu ordenador y borra la del servidor.
- Realiza una limpieza vía FTP si sospechas de residuos antiguos.
Mantener tu instalación de WordPress limpia no solo mejora la seguridad, sino que asegura que tu infraestructura sea ágil, escalable y esté lista para convertir visitas en ingresos.
¿Necesitas ayuda con esto?
Diseñamos webs pensadas para convertir visitas en clientes, no solo para verse bien. Descubre nuestro servicio de diseño web estratégico.